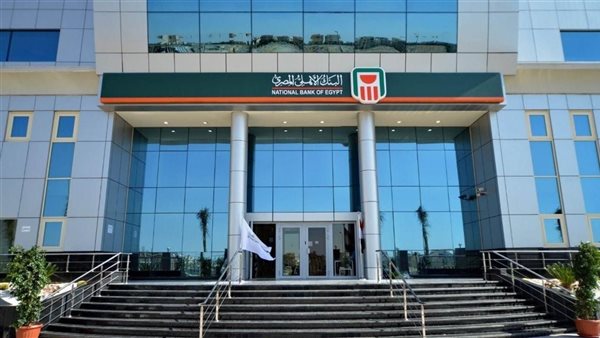
وجّه البنك الأهلي المصري تحذيرًا مهمًا إلى عملائه بشأن محاولات الاحتيال الإلكتروني التي تستهدف الحصول على البيانات الشخصية والمصرفية، من خلال المكالمات الهاتفية المشبوهة والرسائل والروابط الإلكترونية المزيفة، التي قد تبدو في بعض الحالات وكأنها صادرة عن بنك أو مؤسسة موثوقة.
ويأتي هذا التحذير في ظل تنوع أساليب الاحتيال البنكي وعمليات التصيد الإلكتروني، التي تعتمد على انتحال صفة موظفي البنوك أو الجهات المعروفة وإقناع العملاء بالكشف عن معلومات سرية يمكن استغلالها في الوصول إلى الحسابات أو تنفيذ معاملات مالية غير مصرح بها.
وأكد البنك الأهلي المصري في مواد التوعية الخاصة به أن البنك لا يطلب من العملاء بياناتهم البنكية أو المعلومات السرية من خلال مواقع التواصل الاجتماعي أو البريد الإلكتروني أو الرسائل النصية أو الاتصالات الهاتفية.
البنك الأهلي المصري يحذر من سرقة البيانات البنكية
وتشمل البيانات التي يجب التعامل معها بأعلى درجات السرية أرقام البطاقات المصرفية، وتواريخ انتهائها، والرقم السري، ورموز التحقق، إلى جانب بيانات الحساب والمعلومات الشخصية.
كما حذّر البنك المركزي المصري من أساليب الاحتيال التي تعتمد على المكالمات الهاتفية والرسائل الإلكترونية والروابط غير الموثوقة، مؤكدًا أن البنوك لا تطلب من العملاء تحديث بياناتهم عبر الهاتف، وإنما يتم ذلك من خلال مقر البنك أو التطبيقات والقنوات المصرفية الإلكترونية الآمنة.
ومن بين الأساليب التي قد يلجأ إليها المحتالون إرسال رسالة إلى العميل تتضمن طلبًا عاجلًا، مثل تحديث البيانات أو تأكيد الحساب أو منع إيقاف إحدى الخدمات، ثم إرفاق رابط يطلب إدخال المعلومات البنكية.
ويحذر البنك المركزي كذلك من الضغط على الروابط الواردة من مصادر مجهولة أو تحميل تطبيقات وبرامج من خلال رسائل غير موثوقة، إذ يمكن أن تستخدم هذه الوسائل في عمليات التصيد الإلكتروني وسرقة البيانات.
احذر الروابط الإلكترونية المزيفة
تعد الروابط الإلكترونية المزيفة من أبرز أدوات الاحتيال الإلكتروني، إذ قد يتم تصميمها بطريقة تشبه المواقع الرسمية للبنوك أو الشركات المعروفة، بهدف إقناع المستخدم بأنها جهة حقيقية.
وقد يطلب الموقع المزيف إدخال رقم الهاتف أو بيانات البطاقة أو كلمة المرور أو رموز التحقق، وهو ما قد يعرض الحساب والبيانات المالية للخطر.
ولذلك، يجب عدم إدخال أي بيانات مصرفية في رابط وصل عبر رسالة مجهولة أو من مصدر غير موثوق، حتى إذا كانت الرسالة تحمل شعار بنك أو شركة معروفة.
كما ينصح البنك المركزي المصري العملاء بعدم مشاركة أرقام البطاقات أو الحسابات أو البيانات الشخصية مع أي شخص يتواصل معهم عبر الهاتف أو الرسائل النصية أو مواقع التواصل الاجتماعي.
ماذا تفعل عند تلقي مكالمة مشبوهة؟
إذا تلقى العميل مكالمة تطلب بيانات بنكية أو معلومات شخصية، فإن الخطوة الأولى هي عدم مشاركة أي بيانات، وعدم إعطاء المتصل أرقام البطاقة أو الرقم السري أو رمز التحقق.
كما يجب عدم الضغط على أي رابط موجود داخل رسالة مشبوهة، وعدم إرسال صورة البطاقة المصرفية أو البيانات البنكية عبر تطبيقات المحادثة أو منصات التواصل الاجتماعي.
وفي حال وجود شك في مكالمة أو رسالة أو معاملة مالية، فإن الإجراء الأكثر أمانًا هو إنهاء التواصل والرجوع إلى البنك من خلال قنواته الرسمية، بدلًا من استخدام رقم هاتف أو رابط ورد داخل الرسالة المشبوهة.
ويؤكد البنك المركزي المصري أهمية إبلاغ البنك فورًا عند الاشتباه في أي محاولة احتيال أو سرقة للحسابات، كما يوضح أن العملاء يمكنهم التواصل مع البنك عبر مراكز الاتصال أو الموقع الإلكتروني أو الفروع وفق القنوات الرسمية المتاحة.
كيف تحمي حسابك البنكي من الاحتيال؟
تبدأ حماية الحساب البنكي من الحفاظ على سرية البيانات وعدم الاستجابة للرسائل التي تدفع العميل إلى اتخاذ قرار سريع.
ومن أهم الإجراءات التي تساعد على مواجهة الاحتيال الإلكتروني:
- عدم مشاركة بيانات البطاقة أو الحساب مع أي شخص عبر الهاتف.
- عدم إعطاء رمز التحقق أو الرقم السري لأي متصل.
- عدم الضغط على الروابط مجهولة المصدر.
- التأكد من استخدام التطبيقات والمواقع الرسمية للبنك.
- عدم إرسال صور البطاقات المصرفية عبر مواقع التواصل أو تطبيقات المحادثة.
- مراجعة الحساب والمعاملات بصورة دورية.
- التواصل مع البنك فورًا عند الاشتباه في عملية غير مصرح بها.
- الاعتماد على بيانات الاتصال الموجودة في الموقع الرسمي للبنك بدلًا من الأرقام الواردة في الرسائل المشبوهة.
ويأتي ذلك بالتزامن مع توسع الخدمات المصرفية الرقمية في مصر، وهو ما يجعل رفع الوعي بأساليب التصيد الإلكتروني والهندسة الاجتماعية جزءًا أساسيًا من حماية العملاء والبيانات المالية.
التعليقات